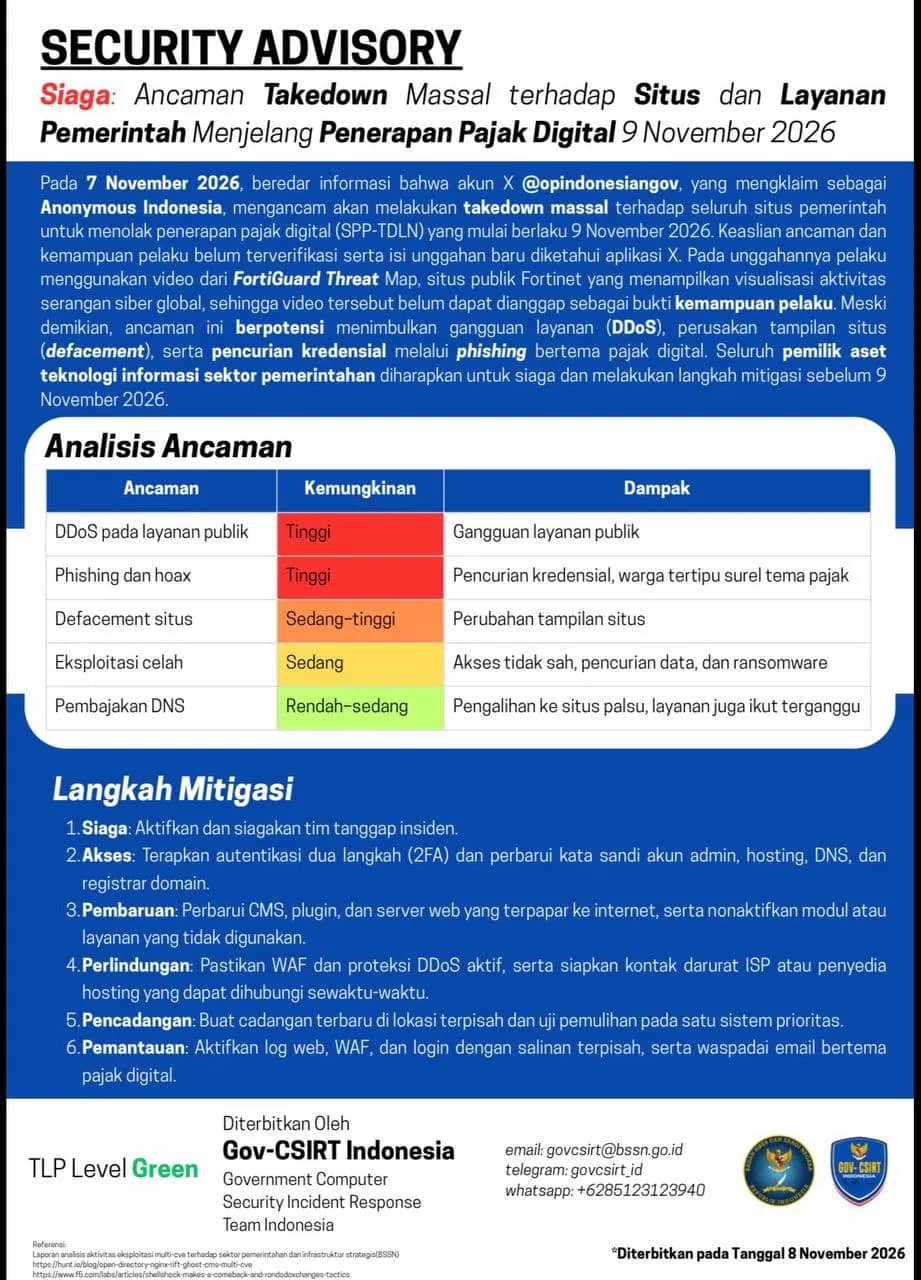
Timika, fajarpapua.com – Ancaman serangan siber berupa takedown massal terhadap situs dan layanan pemerintah menjelang penerapan Pajak Digital pada 9 November 2026 menjadi perhatian serius. Pemerintah daerah diminta meningkatkan kewaspadaan menyusul munculnya ancaman serangan terhadap infrastruktur digital pemerintahan yang beredar melalui media sosial.
Peringatan tersebut disampaikan Government Computer Security Incident Response Team (Gov-CSIRT) Indonesia melalui Security Advisory yang diterbitkan 8 November 2026.
Ancaman tersebut diduga dilontarkan akun X @opindonesiangov yang mengklaim sebagai Anonymous Indonesia. Meski keaslian ancaman dan kemampuan pelaku belum terverifikasi, potensi serangan seperti Distributed Denial of Service (DDoS), defacement, phishing, eksploitasi celah keamanan hingga pembajakan DNS tetap perlu diantisipasi.
Menanggapi kondisi tersebut, praktisi teknologi informasi dan keamanan siber, Izzy Manika, mengingatkan bahwa persoalan keamanan infrastruktur digital pemerintah daerah masih membutuhkan perhatian serius.
Bahkan, menurut penilaian awalnya terhadap kondisi aplikasi dan layanan digital Pemerintah Kabupaten Mimika, sekitar 90 persen dinilai masih memiliki tingkat kerentanan keamanan yang tinggi.
“Kalau melihat kondisi aplikasi maupun layanan pemerintah di Mimika saat ini, berdasarkan pengamatan dan evaluasi awal saya, sekitar 90 persen masih sangat rentan dari sisi keamanan. Ini tentu menjadi perhatian serius karena sebagian besar layanan tersebut sudah terhubung dengan internet dan digunakan untuk mendukung pelayanan pemerintahan maupun masyarakat,” ungkap Izzy.
Menurutnya, persoalan keamanan siber tidak cukup diselesaikan hanya dengan memasang firewall atau mengandalkan penyedia hosting. Pengamanan harus dilakukan secara menyeluruh, mulai dari server, aplikasi, database, DNS, hingga pengelolaan akun administrator.
“Jangan menunggu sampai terjadi serangan baru melakukan perbaikan. Kita harus mulai melakukan audit keamanan, penetration testing secara terukur, memperbarui sistem yang memiliki celah, serta membangun pemantauan keamanan secara berkelanjutan,” jelasnya.
Izzy juga menilai pemerintah daerah perlu mulai membangun sistem pertahanan siber terpusat atau Security Operations Center (SOC) yang mampu memantau aktivitas mencurigakan, mendeteksi serangan, dan mempercepat respons ketika terjadi insiden keamanan.
“Keamanan siber bukan hanya persoalan teknis, tetapi sudah menjadi bagian dari keberlangsungan pelayanan publik. Bayangkan jika website pelayanan administrasi, kependudukan, atau aplikasi pemerintahan tiba-tiba tidak bisa diakses akibat serangan. Masyarakat yang akhirnya dirugikan,” tambahnya.
Sementara itu, dalam advisori yang diterbitkan, Gov-CSIRT Indonesia merekomendasikan enam langkah mitigasi, yakni mengaktifkan tim tanggap insiden, menerapkan autentikasi dua faktor (2FA), memperbarui CMS dan server, memastikan WAF serta proteksi DDoS aktif, menyediakan backup terpisah, dan meningkatkan pemantauan log aktivitas sistem.
Gov-CSIRT juga mengingatkan pengelola infrastruktur teknologi informasi pemerintah untuk mewaspadai email maupun tautan bertema pajak digital yang berpotensi menjadi sarana phishing untuk mencuri kredensial pengguna.
Izzy berharap peringatan ini menjadi momentum bagi pemerintah daerah, khususnya Kabupaten Mimika, untuk melakukan evaluasi menyeluruh terhadap keamanan seluruh aplikasi dan layanan digital yang dimiliki.
“Transformasi digital harus berjalan beriringan dengan penguatan keamanan siber. Jangan sampai kita semakin banyak membangun aplikasi dan layanan digital, tetapi mengabaikan aspek perlindungan data dan keamanan sistemnya,” tutupnya.